Un caso de análisis de tráfico PCAP con Zeek y Wireshark, y un asistente de IA corriendo en una ESP32-S3.
Este proyecto simula un escenario básico de análisis forense digital (DFIR) centrado en tráfico de red. A partir de un archivo PCAP buscamos indicadores de compromiso (IOC): direcciones IP sospechosas, dominios maliciosos y patrones de comunicación asociados a malware. Además, probamos un asistente de IA (Mimiclaw) para ayudar con el análisis.
1. ¿Qué quisimos hacer?
Aplicar en un entorno práctico lo que hemos estudiado de ciberseguridad: pasar de un PCAP crudo a conclusiones defendibles. El PCAP viene del dataset de Malware Traffic Analysis, una fuente pública de capturas de tráfico.
2. Herramientas
- Zeek: procesa el PCAP y genera logs estructurados (
conn.log,dns.log,http.log). - Wireshark: permite revisar paquetes y validar lo que se ve en los logs.
- Dataset de Malware Traffic Analysis: fuente del PCAP.
- Ubuntu en máquina virtual: entorno donde corrieron todas las herramientas.
3. Qué encontramos en el tráfico
Al revisar el tráfico aparecieron varios comportamientos a analizar:
- Consultas DNS a dominios poco comunes o sospechosos.
- Conexiones desde una IP interna hacia destinos externos poco habituales, visibles en
conn.log. - Tráfico HTTP que podría corresponder a descarga de contenido, revisado en
http.log. - Patrones de comunicación repetitiva hacia ciertos destinos.
Con estos hallazgos inferimos la posible presencia de actividad maliciosa, aunque la lectura final dependía de confirmar cada punto.
4. Experimento con Mimiclaw
Elegimos Mimiclaw porque era un proyecto interesante y no requería muchos recursos. Consiste en instalarlo en una placa ESP32-S3 para usarla como asistente personal de IA. Solo necesitas dos credenciales:
- Token de Telegram: se obtiene creando un bot con @BotFather. Guarda el token.
- API Key de Anthropic: se genera en la consola de Anthropic. Se muestra una sola vez, así que cópiala y guárdala.
Procedimiento
Usamos una máquina Ubuntu para configurar, compilar y flashear el firmware.
-
Dependencias del sistema:
sudo apt-get update sudo apt-get install -y git wget flex bison gperf python3 python3-pip \ cmake ninja-build ccache libffi-dev libssl-dev dfu-util libusb-1.0-0 -
ESP-IDF v5.5.2: la instalación tarda bastante.
mkdir -p ~/esp && cd ~/esp git clone --recursive https://github.com/espressif/esp-idf.git cd esp-idf git checkout v5.5.2 ./install.sh esp32s3 echo '. ~/esp/esp-idf/export.sh' >> ~/.bashrc source ~/.bashrc git submodule update --init --recursive -
Mimiclaw y configuración: copia el archivo de ejemplo y completa solo lo necesario: WiFi, bot de Telegram y la API Key de Anthropic (
SECRET_API_KEYyMODEL_PROVIDER). No subas este archivo a ningún repositorio.git clone https://github.com/memovai/mimiclaw.git cd mimiclaw cp main/mimi_secrets.h.example main/mimi_secrets.h -
Compilar y flashear: conecta la placa a la máquina virtual y ejecuta:
idf.py set-target esp32s3 idf.py fullclean && idf.py build idf.py -p /dev/ttyACM0 flash monitor -
Probar: escribe al bot de Telegram y pídele que analice el caso.
5. Lo que respondió el asistente
Le pedimos a Mimiclaw que analizara los logs de Zeek. Su resumen fue:
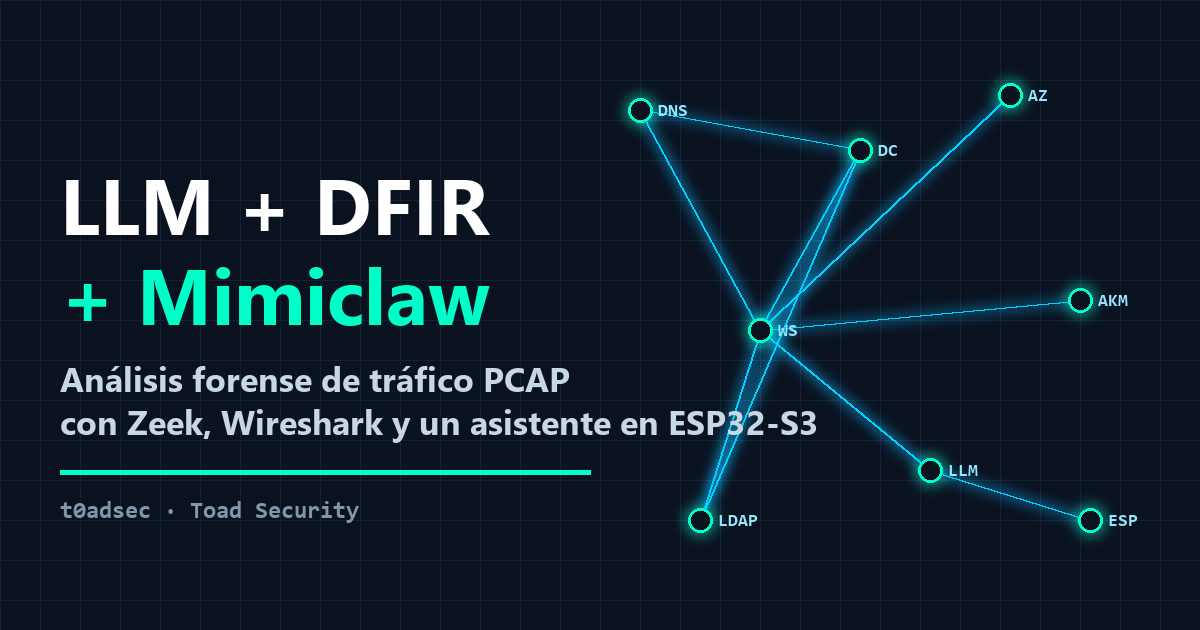
- Host analizado: 10.2.28.88. Servidor interno (DC): 10.2.28.2. Actividad de unos 15 segundos.
- Tráfico normal: DNS, LDAP, Kerberos y SMB hacia el servidor interno; HTTPS a Azure y HTTP a Akamai.
- Puntos a revisar:
- LLMNR: tráfico multicast sin respuesta. Es normal en Windows, pero puede aprovecharse para envenenamiento de nombres (LLMNR poisoning).
- Resets (RSTR/RSTO): varias conexiones LDAP, Kerberos y SMB terminaron en reset. Puede ser un firewall, un rechazo del servidor o un timeout.
- Ráfaga de Kerberos: siete conexiones en unos 0.3 segundos. Puede ser normal (varios tickets TGS), o un indicio de Kerberoasting.
- Indicadores de C2 o malware: no se detectó beaconing periódico, túnel DNS, puertos no estándar ni volumen anómalo.
- Veredicto del asistente: riesgo BAJO.
Este veredicto es una salida de un modelo de lenguaje y no reemplaza la revisión de un analista. Los puntos a verificar fueron nuestra guía:
- Correlacionar la ráfaga de Kerberos con los eventos de Windows, en particular el Event ID 4769, para descartar Kerberoasting.
- Valorar deshabilitar LLMNR si no se necesita.
- Revisar los logs del servidor 10.2.28.2 para explicar los resets.
- Obtener los logs completos de DNS para saber qué dominios se consultaron.
6. Qué aprendimos
- Zeek convierte el tráfico de red en logs que se pueden analizar con consultas.
- Leer logs es la base del análisis en ciberseguridad.
- Un IOC se identifica al correlacionar varias fuentes, no con un solo log.
- Wireshark sirve para validar lo que sugieren los logs.
- El flujo de un análisis DFIR es: recolectar evidencia, analizarla y sacar conclusiones con su nivel de confianza.
- Un asistente de IA puede acelerar la lectura de logs, pero sus conclusiones deben verificarse.
Autores
Veruschka Álvarez, Joan Carvajal, Georgios Murillo, Anna Kam y Eric Pérez.